Trong bài này (14 mục)
- Lỗ hổng PHP2Shell là gì
- Website WordPress có bị ảnh hưởng không
- Cần làm gì ngay với website WordPress
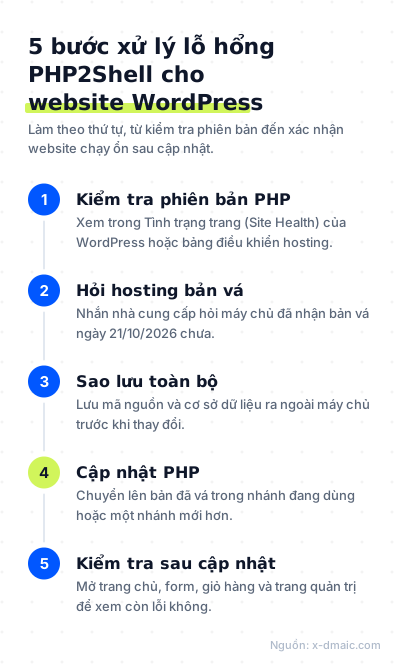
- Bước 1. Xem website đang chạy PHP bản nào
- Bước 2. Hỏi nhà cung cấp hosting
- Bước 3. Sao lưu trước khi đổi gì
- Bước 4. Cập nhật PHP
- Bước 5. Kiểm tra lại sau cập nhật
- Chưa vá được ngay thì làm gì
- Khi nào nên nhờ đơn vị kỹ thuật
- Chi phí xử lý phụ thuộc vào đâu
- Câu hỏi nên đặt khi chọn đơn vị xử lý
- Câu hỏi thường gặp
- Đọc tiếp trong chủ đề: Thiết kế website
Lỗ hổng PHP2Shell có ảnh hưởng website WordPress không? Có thể có. Lỗ hổng PHP2Shell nằm trong chính PHP, ngôn ngữ mà mọi website WordPress dùng để chạy, nên website của bạn an toàn hay không phụ thuộc vào việc máy chủ đã được cập nhật PHP bản vá ngày 21/10/2026 hay chưa. Cập nhật plugin hay theme không xử lý được lỗi này; việc cần làm ngay là kiểm tra phiên bản PHP và hỏi đơn vị hosting.
Lỗ hổng PHP2Shell là tên gọi chung cho hai lỗi nghiêm trọng trong PHP được đội bảo mật PHP công bố cuối tháng 10/2026. Tin tức lan nhanh khiến nhiều chủ doanh nghiệp lo nhưng không biết bắt đầu từ đâu. Bài này giải thích ngắn gọn lỗ hổng là gì, website WordPress của bạn có nằm trong diện rủi ro không và các bước nên làm theo thứ tự.
Thông tin trong bài cập nhật đến ngày 03/11/2026, dựa trên thông báo chính thức của PHP.
Lỗ hổng PHP2Shell là gì
Theo thông báo bảo mật của PHP ngày 21/10/2026, có hai lỗ hổng (mã CVE-2026-109618 và CVE-2026-109619), cùng được chấm 9.2 trên thang CVSS v4.0, có thể cho phép kẻ tấn công thực thi mã từ xa mà không cần đăng nhập. Nói đơn giản, nếu máy chủ chưa được vá, người lạ có thể tìm cách chạy lệnh của họ trên máy chủ đang chứa website của bạn.
Cả hai lỗi nằm ở cách PHP xử lý bộ nhớ khi phục vụ lượt truy cập. Điều chủ doanh nghiệp cần nhớ là lỗi nằm ở tầng máy chủ, bên dưới WordPress.
PHP cho biết mọi bản cài PHP đang phục vụ website đều nằm trong diện rủi ro, gồm các kiểu cài đặt phổ biến như PHP-FPM, Apache với mod_php, php-cgi, FrankenPHP và LiteSpeed. Rủi ro cao nhất là mod_php, vì đã có bản khai thác chứng minh được rằng một lượt truy cập không cần đăng nhập có thể kích hoạt tấn công trước cả khi mã của website chạy.
Website WordPress có bị ảnh hưởng không
WordPress viết bằng PHP, nên mọi website WordPress đều chạy trên PHP. Bản thân WordPress không có lỗi trong vụ này, nhưng nếu PHP trên máy chủ chưa được vá thì website vẫn nằm trên một nền móng có lỗ hổng. Vì vậy câu hỏi đúng không phải "WordPress có lỗi không" mà là "máy chủ của tôi đang chạy PHP bản nào và đã được vá chưa".
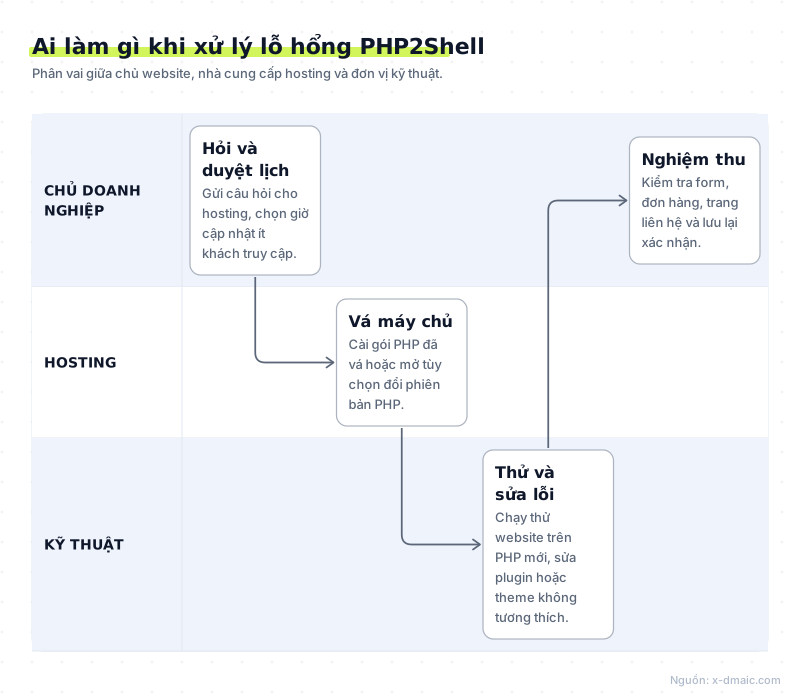
Mức độ ảnh hưởng khác nhau tùy cách bạn thuê hosting:
| Kiểu hosting | Ai cập nhật PHP | Bạn cần làm gì |
|---|---|---|
| Hosting dùng chung (shared hosting) | Nhà cung cấp hosting | Hỏi nhà cung cấp đã cài bản vá chưa; kiểm tra phiên bản PHP trong bảng điều khiển |
| Hosting WordPress được quản lý (managed) | Nhà cung cấp hosting | Xác nhận bằng văn bản là đã vá; thường bạn không phải tự làm gì thêm |
| VPS hoặc máy chủ riêng tự quản | Bạn hoặc đơn vị kỹ thuật của bạn | Cập nhật gói PHP ngay; nếu chưa làm được thì cân nhắc tạm hạn chế truy cập |
| Website do agency hoặc freelancer quản lý | Bên đang giữ máy chủ | Hỏi rõ ai chịu trách nhiệm, khi nào cập nhật và có sao lưu trước không |
Các phiên bản PHP đã vá theo thông báo của PHP:
| Nhánh PHP | Phiên bản đã vá | Ghi chú |
|---|---|---|
| 8.5 | 8.5.12 | Nhánh mới nhất |
| 8.4 | 8.4.27 | |
| 8.3 | 8.3.36 | |
| 8.2 | 8.2.35 | PHP cho biết nhánh 8.2 hết hỗ trợ bảo mật sau ngày 31/12/2026 |
| 8.1 trở xuống | Không còn bản cập nhật chính thức | Chỉ có bản vá nguồn tối thiểu hoặc bản vá từ nhà phân phối; nên nâng lên nhánh còn hỗ trợ |
Một lưu ý quan trọng: các bản Linux và nhà cung cấp hosting đã được nhận bản vá trước ngày công bố, và nhiều nơi vá vào gói của họ nhưng giữ nguyên số phiên bản cũ. Vì vậy thấy số phiên bản thấp hơn bảng trên chưa chắc là chưa vá, và ngược lại. Cách chắc chắn nhất vẫn là hỏi thẳng nhà cung cấp hosting.
Cần làm gì ngay với website WordPress
Thứ tự dưới đây áp dụng cho cả cửa hàng bán lẻ, website công ty B2B, trang đặt bàn nhà hàng hay website tuyển sinh.
Bước 1. Xem website đang chạy PHP bản nào
Trang hướng dẫn cập nhật PHP của WordPress.org chỉ cách tự xem rất nhanh: vào trang quản trị, mở Công cụ → Tình trạng trang (Site Health), chọn thẻ Thông tin, mở mục Máy chủ và tìm dòng phiên bản PHP. Chụp màn hình lại để gửi cho nhà cung cấp hosting.
Bước 2. Hỏi nhà cung cấp hosting
Gửi tin nhắn ngắn, có thể dùng mẫu sau: "Website [tên miền] đang chạy PHP [phiên bản]. Máy chủ đã được cài bản vá cho lỗ hổng PHP2Shell (CVE-2026-109618, CVE-2026-109619) chưa? Nếu chưa, khi nào sẽ cập nhật?" Yêu cầu trả lời bằng văn bản để lưu lại.
Bước 3. Sao lưu trước khi đổi gì
Đổi phiên bản PHP, nhất là nhảy từ 7.4 hay 8.0 lên 8.3, có thể làm một số plugin hoặc theme cũ báo lỗi. Hãy chắc chắn có bản sao lưu đầy đủ, lưu ở nơi khác ngoài máy chủ, để quay lại được nếu có sự cố. Nếu website vốn đã nặng và chậm vì quá nhiều plugin, đây cũng là lúc rà lại theo bài website WordPress chạy chậm và 10 kỹ thuật tăng tốc.
Bước 4. Cập nhật PHP
Với hosting dùng chung, thường bạn chỉ cần chọn phiên bản PHP trong bảng điều khiển, hoặc nhà cung cấp tự cập nhật. Với VPS tự quản, đơn vị kỹ thuật cập nhật gói PHP rồi khởi động lại dịch vụ. Nếu máy chủ đang chạy PHP 8.1 trở xuống, nên tính luôn việc nâng lên nhánh còn được hỗ trợ thay vì chỉ vá tạm.
Bước 5. Kiểm tra lại sau cập nhật
Mở thử những trang mang lại khách: trang chủ, trang sản phẩm hoặc dịch vụ, form liên hệ, giỏ hàng, nút gọi và Zalo, trang quản trị. Có thể dùng các mục liên quan trong checklist nghiệm thu website 15 điểm để kiểm nhanh.
Chưa vá được ngay thì làm gì
PHP có đưa ra một số cách giảm rủi ro tạm thời, ví dụ tắt tính năng theo dõi tiến trình tải tệp của phiên làm việc (session upload progress) hoặc hạ giới hạn dung lượng dữ liệu gửi lên. Tuy nhiên chính PHP nói rõ các cách này chỉ giảm bớt một số đường tấn công, không làm máy chủ an toàn, và cập nhật là lựa chọn an toàn duy nhất.
Nếu máy chủ tự quản chưa thể vá trong vài ngày, nên bàn với đơn vị kỹ thuật phương án tạm hạn chế truy cập hoặc tách website quan trọng ra máy chủ đã vá. Ngày 23/10/2026, PHP còn khuyên tắt tính năng theo dõi tiến trình tải tệp nói trên cho tới bản sửa lỗi kế tiếp.
Cần X-DMAIC tư vấn? Đăng ký tư vấn miễn phí hoặc nhắn Zalo 0394 877 577.
Khi nào nên nhờ đơn vị kỹ thuật
Bạn tự làm được bước 1 và bước 2. Từ bước 3 trở đi, nên có người làm kỹ thuật nếu rơi vào một trong các trường hợp: website chạy trên VPS tự quản, PHP đang ở bản 8.1 trở xuống, website có nhiều plugin lâu không cập nhật, hoặc website đang nhận đơn hàng và lead mỗi ngày nên không thể chết vài giờ.
Chi phí xử lý phụ thuộc vào đâu
Không có một mức giá chung, vì công việc thay đổi nhiều theo từng website. Các yếu tố chính:
- Kiểu hosting. Hosting dùng chung và managed thường do nhà cung cấp vá; VPS tự quản cần người làm trực tiếp.
- Khoảng cách phiên bản PHP. Từ 8.3 lên 8.3.36 thường nhẹ; từ 7.4 lên 8.3 có thể kéo theo việc sửa plugin và theme.
- Số plugin và theme cũ. Plugin bị bỏ rơi, theme đã sửa tay nhiều là nguồn lỗi phổ biến khi đổi PHP.
- Có môi trường thử (staging) và bản sao lưu sẵn không. Có sẵn thì nhanh và an toàn hơn nhiều.
- Số website cần xử lý. Doanh nghiệp có nhiều website hoặc nhiều trang đích nên làm một lượt.
Nếu website quá cũ đến mức mỗi lần nâng PHP lại vỡ một phần, có lẽ đã đến lúc cân nhắc làm lại. Bài chi phí thiết kế website doanh nghiệp giải thích các yếu tố quyết định ngân sách, và có thể tham khảo dịch vụ thiết kế website chuẩn SEO của X-DMAIC.
Câu hỏi nên đặt khi chọn đơn vị xử lý
- ☐ Có sao lưu toàn bộ website trước khi cập nhật không, lưu ở đâu?
- ☐ Có chạy thử trên bản sao (staging) trước khi đổi trên website thật không?
- ☐ Nếu website lỗi sau cập nhật, ai chịu trách nhiệm khôi phục và trong bao lâu?
- ☐ Sau khi xong có gửi xác nhận phiên bản PHP và danh sách plugin đã sửa không?
- ☐ Có đề xuất lịch cập nhật định kỳ để không chạy PHP hết hỗ trợ nữa không?
Nếu chưa rõ website của mình đang ở tình trạng nào, có thể bắt đầu bằng gói kiểm tra website miễn phí 10 tiêu chí của X-DMAIC để có bức tranh tổng quan trước khi quyết định.
Câu hỏi thường gặp
Cập nhật WordPress, plugin hoặc plugin bảo mật có vá được PHP2Shell không?
Không. Lỗ hổng nằm trong PHP trên máy chủ, không nằm trong WordPress hay plugin. Plugin bảo mật hoặc tường lửa web có thể chặn bớt một số kiểu tấn công đã biết, nhưng chỉ cập nhật PHP mới xử lý được tận gốc.
Website nhỏ, ít khách thì có cần lo không?
Có. Kẻ tấn công thường quét tự động hàng loạt máy chủ, không chọn theo quy mô doanh nghiệp. Website nhỏ bị chiếm quyền vẫn có thể bị chèn mã độc, chuyển hướng sang trang lạ hoặc bị Google cảnh báo.
Cập nhật PHP mất bao lâu và có làm website ngừng chạy không?
Tùy kiểu hosting và mức nhảy phiên bản. Trên hosting dùng chung, việc đổi phiên bản thường diễn ra nhanh; trên VPS hoặc khi phải sửa plugin cũ thì lâu hơn. Nên chọn giờ ít khách truy cập, sao lưu trước và kiểm tra lại các trang quan trọng ngay sau đó.
Làm sao biết website đã bị tấn công hay chưa?
Các dấu hiệu thường gặp là xuất hiện tài khoản quản trị lạ, tệp lạ trên máy chủ, website tự chuyển hướng sang trang khác hoặc Google Search Console báo vấn đề bảo mật. Khi thấy dấu hiệu này, báo ngay cho hosting và đơn vị kỹ thuật, đổi mật khẩu và chuẩn bị khôi phục từ bản sao lưu sạch.
Đọc trọn lộ trình Thiết kế website theo thứ tự từ bài nền: xem lộ trình trên trang Blog
Đọc tiếp trong chủ đề: Thiết kế website
- Website WordPress Chạy Chậm? Nguyên Nhân Và 10 Kỹ Thuật Tăng Tốc Hiệu Quả
- Checklist nghiệm thu website 15 điểm – Kiểm tra gì trước khi ký bàn giao
- 5 Dấu Hiệu Website Đang Đuổi Khách Và Cách Tự Kiểm Tra
- Core Web Vitals là gì – 3 chỉ số quyết định website nhanh hay chậm
- Chi Phí Thiết Kế Website Doanh Nghiệp Bao Nhiêu Tiền Năm 2026?
Cần X-DMAIC hỗ trợ? Đăng ký tư vấn miễn phí hoặc nhắn Zalo 0394 877 577.