Trong bài này (10 mục)
- Tin tặc dùng AI tấn công website như thế nào
- Điểm yếu nào khiến website thành mục tiêu
- Website cần những lớp bảo vệ nào
- Phân quyền tài khoản, lớp hay bị bỏ qua nhất
- Quy trình rà soát và xử lý với đơn vị kỹ thuật
- Chi phí rà soát và bảo mật website phụ thuộc vào đâu
- 8 việc chủ doanh nghiệp tự làm được ngay tuần này
- Câu hỏi nên đặt khi chọn đơn vị hỗ trợ
- Câu hỏi thường gặp
- Đọc tiếp trong chủ đề: Thiết kế website
Tin tặc dùng AI tấn công website có nhắm vào doanh nghiệp nhỏ không? Có, và thường không phải vì doanh nghiệp đó nổi tiếng. Công cụ AI giúp kẻ tấn công quét và thử hàng loạt website cùng lúc, nên website nào còn plugin cũ, mật khẩu yếu hay tài khoản bỏ quên sẽ bị "chọn" trước. Cách để không thành mục tiêu là vá kịp, khóa đăng nhập và có bản sao lưu sạch.
Tin tặc dùng AI tấn công website không còn là chuyện của ngân hàng hay tập đoàn lớn. Các "AI agent", tức công cụ AI có thể tự làm nhiều bước liên tiếp như dò tìm, thử và báo kết quả, đang khiến việc tấn công rẻ hơn và nhanh hơn. Với website của cửa hàng bán lẻ, nhà hàng, công ty logistics hay trung tâm đào tạo, thời gian an toàn sau khi một lỗ hổng được công bố đang ngắn lại.
Tin tặc dùng AI tấn công website như thế nào
Phần lớn rủi ro đến từ việc AI làm những việc cũ nhanh hơn và ở quy mô lớn hơn:
- Quét hàng loạt. Công cụ tự động lướt qua hàng nghìn website để tìm phiên bản WordPress, plugin, theme hoặc PHP đã có lỗi công khai.
- Biến thông báo lỗ hổng thành mã khai thác nhanh hơn. Khi một bản vá được công bố, kẻ tấn công có thể nhờ AI đọc mô tả lỗi và viết thử cách khai thác.
- Thử đăng nhập và lừa nhân viên. AI giúp soạn email, tin nhắn giả mạo nhà cung cấp hosting hay đối tác trông rất thật, để lấy mật khẩu quản trị.
Trung tâm An ninh mạng Quốc gia Anh (NCSC) trong đánh giá tác động của AI lên mối đe dọa an ninh mạng đến năm 2027 nhận định khoảng thời gian từ lúc lỗ hổng được công bố đến lúc bị khai thác đã rút xuống còn vài ngày và AI gần như chắc chắn sẽ rút ngắn thêm. Báo cáo cũng cảnh báo AI sẽ làm tăng số vụ tấn công vào các hệ thống chưa cài bản vá, và sẽ có khoảng cách ngày càng rõ giữa hệ thống theo kịp mối đe dọa và phần lớn hệ thống còn lại dễ bị tổn thương hơn.
Nói cách khác, website doanh nghiệp nhỏ không bị chọn vì quy mô, mà vì chậm vá. Vụ lỗ hổng PHP2Shell trên website WordPress đầu tháng 11/2026 là ví dụ điển hình: lỗi nằm ở tầng máy chủ, ai chưa cập nhật PHP là nằm trong diện rủi ro.
Lưu ý, bot AI đến đọc nội dung hay huấn luyện mô hình là chuyện khác, đã bàn trong bài có nên chặn bot AI trên website. Bài này nói về công cụ AI bị dùng để xâm nhập website.
Điểm yếu nào khiến website thành mục tiêu
Mỗi điểm yếu dưới đây đều là thứ công cụ tự động dễ phát hiện khi quét.
| Điểm yếu | Vì sao công cụ AI dễ khai thác | Việc cần làm |
|---|---|---|
| Plugin, theme lâu không cập nhật | Phiên bản lộ ra trong mã trang, đối chiếu ngay với danh sách lỗi công khai | Cập nhật định kỳ, gỡ plugin không còn dùng hoặc bị bỏ rơi |
| PHP hoặc lõi WordPress cũ | Lỗi tầng máy chủ ảnh hưởng mọi website trên đó | Hỏi hosting phiên bản và lịch vá, nâng lên nhánh còn hỗ trợ |
| Tài khoản quản trị dùng chung, mật khẩu yếu | Dễ bị thử đăng nhập hàng loạt hoặc lộ qua email lừa đảo | Mỗi người một tài khoản, mật khẩu mạnh, bật xác thực hai bước |
| Tài khoản của nhân viên cũ, agency cũ còn hoạt động | Không ai theo dõi nên bị chiếm cũng không ai biết | Rà danh sách người dùng, thu hồi quyền ngay khi nghỉ hoặc hết hợp đồng |
| Không sao lưu, hoặc sao lưu nằm cùng máy chủ | Máy chủ bị chiếm thì mất cả website lẫn bản sao lưu | Sao lưu tự động, lưu bản sao ra ngoài máy chủ, thử khôi phục |
| Trang thử nghiệm, landing page chiến dịch cũ bị bỏ quên | Chạy mã cũ, không ai cập nhật | Gỡ hẳn hoặc đưa về cùng lịch bảo trì với website chính |
| Form thu lead không chống spam, dữ liệu khách để lộ | Bị gửi rác hàng loạt hoặc lấy danh sách khách | Thêm lớp chống spam, giới hạn người xem dữ liệu khách |
Dòng cuối còn liên quan trách nhiệm pháp lý, xem thêm bài form và chatbot thu lead đúng Luật Bảo vệ dữ liệu cá nhân.
Website cần những lớp bảo vệ nào
Không plugin nào "bảo vệ tất cả"; website an toàn nhờ nhiều lớp cùng lúc. Tài liệu Hardening WordPress của WordPress.org nhấn mạnh ba việc nền tảng: luôn dùng bản WordPress và plugin mới nhất vì bản cũ không còn được vá bảo mật, đặt mật khẩu khó đoán kèm xác thực hai bước, và sao lưu dữ liệu, kể cả cơ sở dữ liệu, thường xuyên.
Từ đó, website doanh nghiệp nhỏ nên có đủ năm lớp: cập nhật theo lịch với người chịu trách nhiệm rõ ràng; đăng nhập an toàn với tài khoản riêng và xác thực hai bước; phân quyền đúng việc; sao lưu ra ngoài máy chủ và đã thử khôi phục (xem bài sao lưu website WordPress); và theo dõi để được cảnh báo khi có tài khoản quản trị mới hoặc đăng nhập lạ.
Phân quyền tài khoản, lớp hay bị bỏ qua nhất
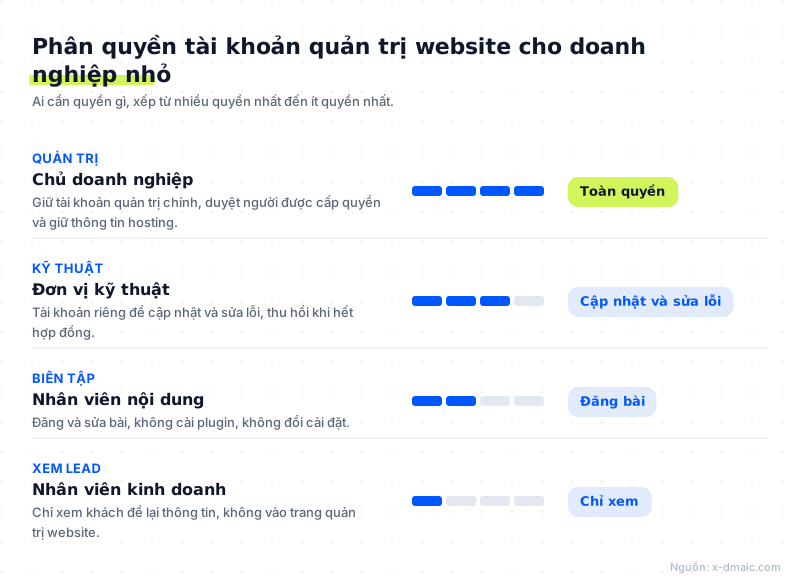
Nhiều website doanh nghiệp nhỏ chỉ có một tài khoản quản trị dùng chung cho chủ, nhân viên và cả agency. Khi mật khẩu đó lộ, kẻ tấn công có toàn quyền. Sơ đồ dưới là cách chia quyền gọn.
Ví dụ ở chuỗi bán lẻ, nhân viên đăng sản phẩm chỉ cần quyền biên tập; ở công ty logistics thuê agency, agency nên có tài khoản riêng có ngày hết hạn thay vì dùng chung tài khoản giám đốc.
Quy trình rà soát và xử lý với đơn vị kỹ thuật
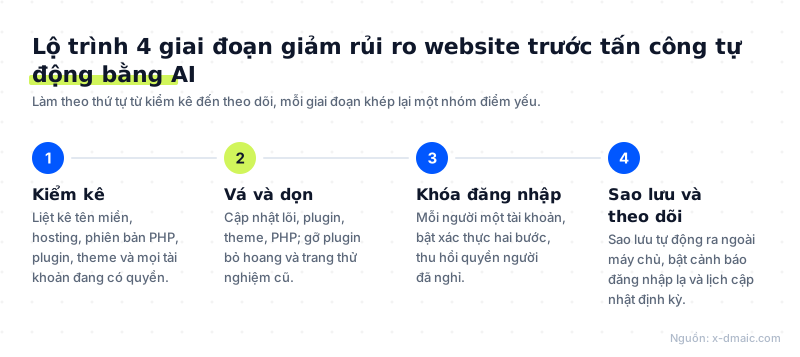
Dù làm với X-DMAIC hay đơn vị khác, quy trình hợp lý đi từ biết mình có gì, đến vá, khóa, rồi mới duy trì. Cài plugin bảo mật trước khi biết website đang chạy gì thường tốn công mà vẫn lọt điểm yếu.
Ở giai đoạn vá, luôn sao lưu và chạy thử trên bản sao trước. Giai đoạn cuối biến bảo mật thành việc định kỳ, vì một lần làm sạch không giữ website an toàn mãi.
Nếu chưa rõ website đang ở tình trạng nào, bạn có thể bắt đầu bằng gói kiểm tra website miễn phí 10 tiêu chí của X-DMAIC để có bức tranh tổng quan trước khi quyết định.
Cần X-DMAIC tư vấn? Đăng ký tư vấn miễn phí hoặc nhắn Zalo 0394 877 577.
Chi phí rà soát và bảo mật website phụ thuộc vào đâu
Không có mức giá chung vì khối lượng việc khác nhau theo từng website. Các yếu tố chính:
- Tuổi và mức "nợ kỹ thuật" của website. Website vài năm không cập nhật, theme đã sửa tay nhiều thường tốn công hơn hẳn.
- Số plugin và tích hợp. Mỗi plugin, cổng thanh toán, form gắn CRM là thêm một thứ cần kiểm tra sau khi cập nhật.
- Kiểu hosting. Hosting quản lý sẵn thường nhẹ việc hơn VPS tự quản, nơi bên kỹ thuật phải tự vá máy chủ.
- Số website và trang đích. Doanh nghiệp có nhiều website con, landing page chiến dịch nên gom làm một lượt.
- Làm một lần hay bảo trì định kỳ. Rà soát một lần khác với cam kết cập nhật và theo dõi hằng tháng.
Nếu website quá cũ đến mức mỗi lần cập nhật lại vỡ một phần, có lẽ đã đến lúc tính chuyện làm lại. Bài chi phí thiết kế website doanh nghiệp giải thích các hạng mục quyết định ngân sách, và bạn có thể tham khảo dịch vụ thiết kế website chuẩn SEO của X-DMAIC.
8 việc chủ doanh nghiệp tự làm được ngay tuần này
- ☐ Xác nhận tên miền và hosting đứng tên doanh nghiệp, bạn giữ thông tin đăng nhập.
- ☐ Mở danh sách người dùng trong trang quản trị, xóa hoặc hạ quyền tài khoản không còn cần.
- ☐ Bật xác thực hai bước cho mọi tài khoản quản trị, kể cả của agency.
- ☐ Hỏi hosting website đang chạy PHP bản nào và lần vá gần nhất là khi nào.
- ☐ Xem có plugin nào báo "có bản cập nhật" mà chưa ai bấm, hoặc lâu không được tác giả cập nhật.
- ☐ Hỏi rõ bản sao lưu gần nhất lưu ở đâu và đã từng khôi phục thử chưa.
- ☐ Nhắc nhân viên không mở đường link "đổi mật khẩu hosting" gửi qua email hay Zalo lạ.
- ☐ Gỡ các landing page chiến dịch cũ, trang thử nghiệm không còn dùng.
Câu hỏi nên đặt khi chọn đơn vị hỗ trợ
Khi so sánh đơn vị nhận rà soát hoặc bảo trì website, hãy hỏi:
- Trước khi cập nhật có sao lưu toàn bộ không, lưu ở đâu, ai giữ?
- Có chạy thử trên bản sao trước khi đổi trên website thật không?
- Sau khi làm xong có gửi danh sách việc đã làm, phiên bản đã cập nhật và tài khoản đã thu hồi không?
- Nếu website lỗi sau cập nhật, ai khôi phục và quy trình ra sao?
- Khi hết hợp đồng, quyền truy cập của bên bạn được thu hồi thế nào?
Câu trả lời kiểu "cứ yên tâm, có plugin bảo mật rồi" là dấu hiệu nên hỏi thêm. Khi nhận bàn giao, có thể dùng checklist nghiệm thu website 15 điểm để kiểm tra lại.
Câu hỏi thường gặp
Website nhỏ, ít khách truy cập thì có bị tấn công bằng AI không?
Có thể. Công cụ tự động quét theo điểm yếu kỹ thuật chứ không theo quy mô doanh nghiệp. Website nhỏ bị chiếm vẫn có thể bị chèn mã độc, chuyển hướng sang trang lạ, gửi thư rác hoặc bị Google cảnh báo.
Cài plugin bảo mật có đủ không?
Không đủ nếu chỉ có vậy. Plugin bảo mật hoặc tường lửa web giúp chặn bớt các kiểu tấn công đã biết, nhưng không thay được việc cập nhật PHP, plugin, theme, phân quyền tài khoản và sao lưu. Chính plugin bảo mật cũng cần được cập nhật.
Rà soát bảo mật website mất bao lâu?
Tùy số plugin, tuổi website và kiểu hosting. Website gọn, cập nhật đều thường xong nhanh; website lâu không bảo trì hoặc chạy VPS tự quản sẽ lâu hơn vì phải thử và sửa lỗi sau mỗi lần cập nhật.
Nghi website đã bị tấn công thì làm gì trước?
Dấu hiệu thường gặp là tài khoản quản trị lạ, website tự chuyển hướng hoặc Search Console báo vấn đề bảo mật. Khi đó, báo ngay cho hosting và đơn vị kỹ thuật, đổi mật khẩu quản trị, hosting, email liên quan, rồi chuẩn bị khôi phục từ bản sao lưu sạch thay vì sửa vá trên website đang nhiễm.
Đọc trọn lộ trình Thiết kế website theo thứ tự từ bài nền: xem lộ trình trên trang Blog
Đọc tiếp trong chủ đề: Thiết kế website
- Lỗ hổng PHP2Shell – Website WordPress có bị ảnh hưởng không và cần làm gì ngay
- Sao lưu website WordPress – Cách làm đúng để không mất dữ liệu
- Thiết kế website giá rẻ – Rủi ro ẩn và cách chọn đúng
- Checklist nghiệm thu website 15 điểm – Kiểm tra gì trước khi ký bàn giao
- 5 Dấu Hiệu Website Đang Đuổi Khách Và Cách Tự Kiểm Tra
Cần X-DMAIC hỗ trợ? Đăng ký tư vấn miễn phí hoặc nhắn Zalo 0394 877 577.